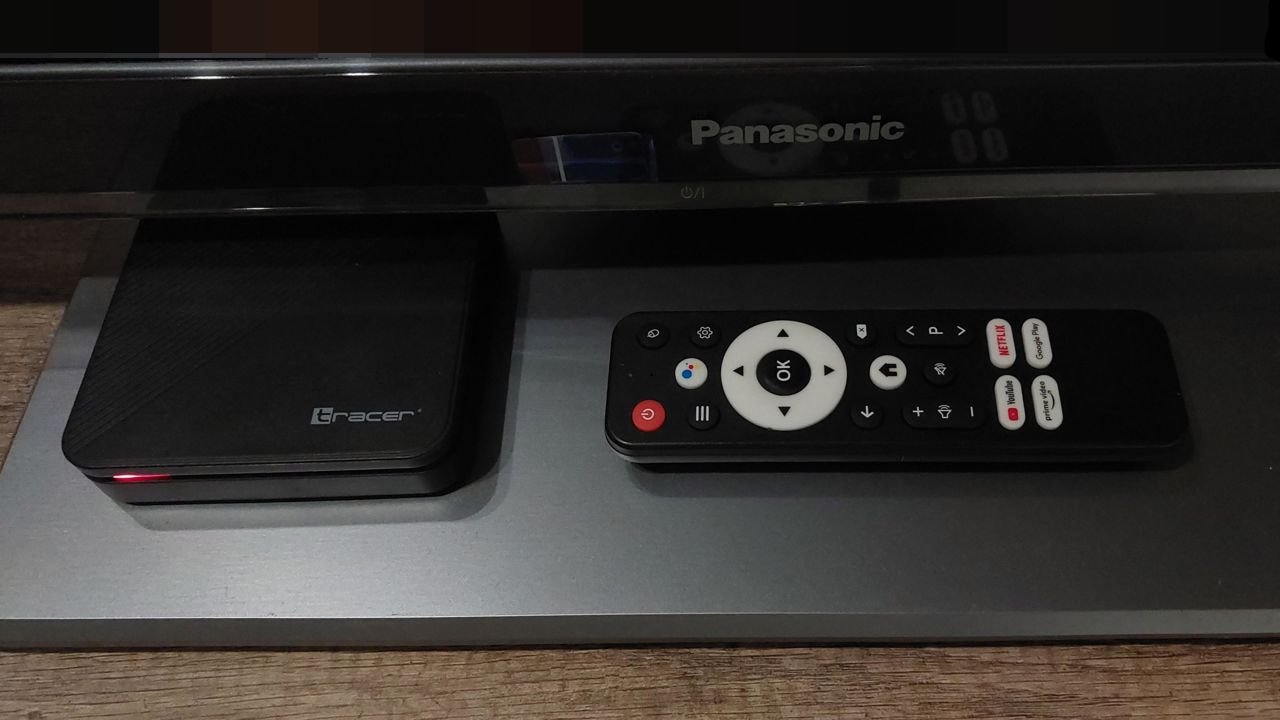
Você tem uma TV box infectada na sala e talvez nem saiba. No dia 2 de novembro de 2026, o Google contou que desmontou o XCPE, um backdoor escondido de fábrica em aparelhos Android, e que a operação corta o acesso dos criminosos a pelo menos 10 milhões de outros aparelhos comprometidos, além do 1,3 milhão da própria botnet. O culpado, segundo o próprio Google, não foi um hacker anônimo: foi a fabricante Videostrong, que fazia caixinhas certificadas para o Android TV.
Achados do UT para você
- Echo Pop com Alexa
A Alexa mais barata: boa para quarto e para controlar lâmpadas e tomadas.
Ver no Mercado Livre - Câmera Wi-Fi TP-Link Tapo C200 360°
A câmera de segurança mais vendida: gira 360°, visão noturna e alerta no celular.
Ver na Amazon - Fone Redmi Buds 6 Active
Fone sem fio barato e confiável, Bluetooth 5.4 e até 30 h com o estojo.
Ver no Mercado Livre
Links de afiliado: se você comprar por eles, o Universo Tecnológico ganha uma comissão, sem custo extra para você. Veja os 50 achados →
O caso interessa direto ao brasileiro. A TV box é popular aqui, e a Anatel já disse que o Brasil foi o país mais afetado por outra rede de aparelhos infectados, a BadBox 2.0. Neste texto, explicamos o que o Google encontrou na botnet XCPE, o que o backdoor fazia, por que nem a certificação bastou e como saber se a sua caixinha é segura, com o passo a passo oficial da Anatel e do Google.
O que o Google descobriu na TV box infectada
O relatório saiu no blog do Google Threat Intelligence Group (GTIG). Segundo o texto, o XCPE colocou mais de 1,3 milhão de aparelhos numa botnet. Botnet é uma rede de aparelhos sequestrados que obedecem a um comando central, como um exército de “zumbis” que trabalha para o criminoso sem o dono perceber.
A maior parte dos aparelhos da rede eram TV boxes Android. O Google também achou o código em aparelhos de telemedicina, máquinas de karaokê e painéis de sinalização digital. O relatório não diz quais países concentram os casos; ele só descreve a rede como espalhada pelo mundo. O Canaltech, que repercutiu o caso, afirma que houve casos no Brasil, sem números.
E de onde vêm os 10 milhões? O backdoor servia de porta de entrada para outras pragas, carregadas como “módulos”. Ao derrubar os domínios de comando dessas famílias de malware, o Google estima que corta o acesso a pelo menos 10 milhões de aparelhos comprometidos além do 1,3 milhão da botnet principal. É uma estimativa da empresa, não uma contagem de TV boxes confirmadas uma a uma.
O que o backdoor fazia
Backdoor é uma “porta dos fundos”: um acesso secreto que permite controlar o aparelho de longe. Segundo o GTIG, o XCPE dava dinheiro aos operadores de três jeitos:
- Fraude de anúncios: o aparelho “assistia” e clicava em anúncios sozinho, gerando receita falsa.
- Proxy residencial: a internet da sua casa era alugada, sem você saber, para outras pessoas navegarem como se fossem você.
- Instalação de outras pragas: o aparelho baixava novos programas maliciosos sob encomenda.
O relatório lista ainda o que os operadores podiam fazer: capturar a tela ao vivo, simular teclas digitadas, copiar dados da conta e do aparelho e abrir um acesso remoto completo. O backdoor também desligava a verificação de apps do Google Play Protect. E, se o usuário desinstalasse o programa, ele voltava sozinho no próximo reinício, porque ficava guardado numa parte do sistema que o dono não consegue apagar. Por isso, segundo o Canaltech, restaurar a configuração de fábrica não remove a praga.
Por que nem a certificação do Google bastou
Aqui está o ponto mais incômodo da história. A Videostrong fazia aparelhos certificados, ou seja, que passavam nos testes do Google e saíam com a Play Store e os apps oficiais, como lembra o 9to5Google. Segundo o Google, a fabricante usou técnicas para esconder o código e “explorar uma brecha nos nossos testes”, carregando o malware só depois do primeiro uso do aparelho.
O Google avalia, “com alta confiança”, que o backdoor foi criado e operado de propósito pela própria Videostrong, para ganhar dinheiro. A empresa chamou o caso de uma quebra de confiança inaceitável. A resposta foi esta:
- ações judiciais para derrubar os domínios e servidores que controlavam a botnet;
- derrubada dos domínios de mais de uma dúzia de famílias de malware que usavam o backdoor;
- proibição de a Videostrong e de futuras subsidiárias ou afiliadas fabricarem ou venderem aparelhos Android certificados, ou fornecerem software a outros fabricantes certificados;
- mudanças na forma como o Google confere o firmware (o software de base) das TVs Android certificadas.
O trabalho teve parceiros: a Agência Nacional de Polícia do Japão e empresas de segurança como Lumen, HUMAN Security, Plume, Synthient e TrendAI citadas no relatório.
A minha TV box é da Videostrong?
O Google não publicou uma lista de modelos afetados. Segundo o 9to5Google e o Canaltech, a empresa de pesquisa Synthient montou uma lista de aparelhos possivelmente afetados com foco na marca Mecool, de TV boxes e projetores. Não há lista oficial.
No trecho do código do backdoor publicado pelo próprio Google, aparece uma checagem específica para aparelhos Mecool, mas o relatório não diz que a marca pertence à Videostrong. Se a sua caixinha é Mecool, vale redobrar a atenção. Mecool e Videostrong não aparecem na lista de TV boxes homologadas que a Anatel publica no site oficial.
TV box homologada pela Anatel e TV box irregular: o que diz a agência
O alerta sobre malware na TV box não é novo por aqui. Em agosto de 2025, a Anatel emitiu um alerta sobre o malware BadBox 2.0 em TV boxes não homologadas e afirmou que “o Brasil é o país mais afetado”, com cerca de 1,8 milhão de aparelhos infectados. Segundo a agência, esses aparelhos geram tráfego de dados suspeito mesmo em modo de espera e podem ser usados em roubo de senhas, fraude de anúncios e ataques que derrubam sites.
O risco também chega aos outros aparelhos da casa. Em testes de 2022, a Anatel ligou uma TV box não homologada ao mesmo roteador do celular, do tablet e do computador. O resultado, descrito no site da agência, foi que os aparelhos da mesma rede foram invadidos, com captura e gravação da tela em tempo real, sem que o usuário percebesse.
Há ainda o lado legal. Equipamento de telecomunicações precisa de homologação da Anatel para ser vendido e usado no Brasil. Usar uma TV box para ver canais pagos sem pagar é acessar conteúdo protegido por direito autoral, o que é crime, e quem vende ou usa aparelho irregular está sujeito a advertência, multa e apreensão, segundo a agência.
Desde 2023, a Anatel bloqueia os endereços de internet que fazem as caixinhas irregulares funcionarem. Em maio de 2026, ela lançou um painel público sobre esses bloqueios, que também traz a lista de TV boxes homologadas. A agência diz que o bloqueio atinge só os endereços técnicos dos aparelhos irregulares, sem monitorar o que o usuário assiste.
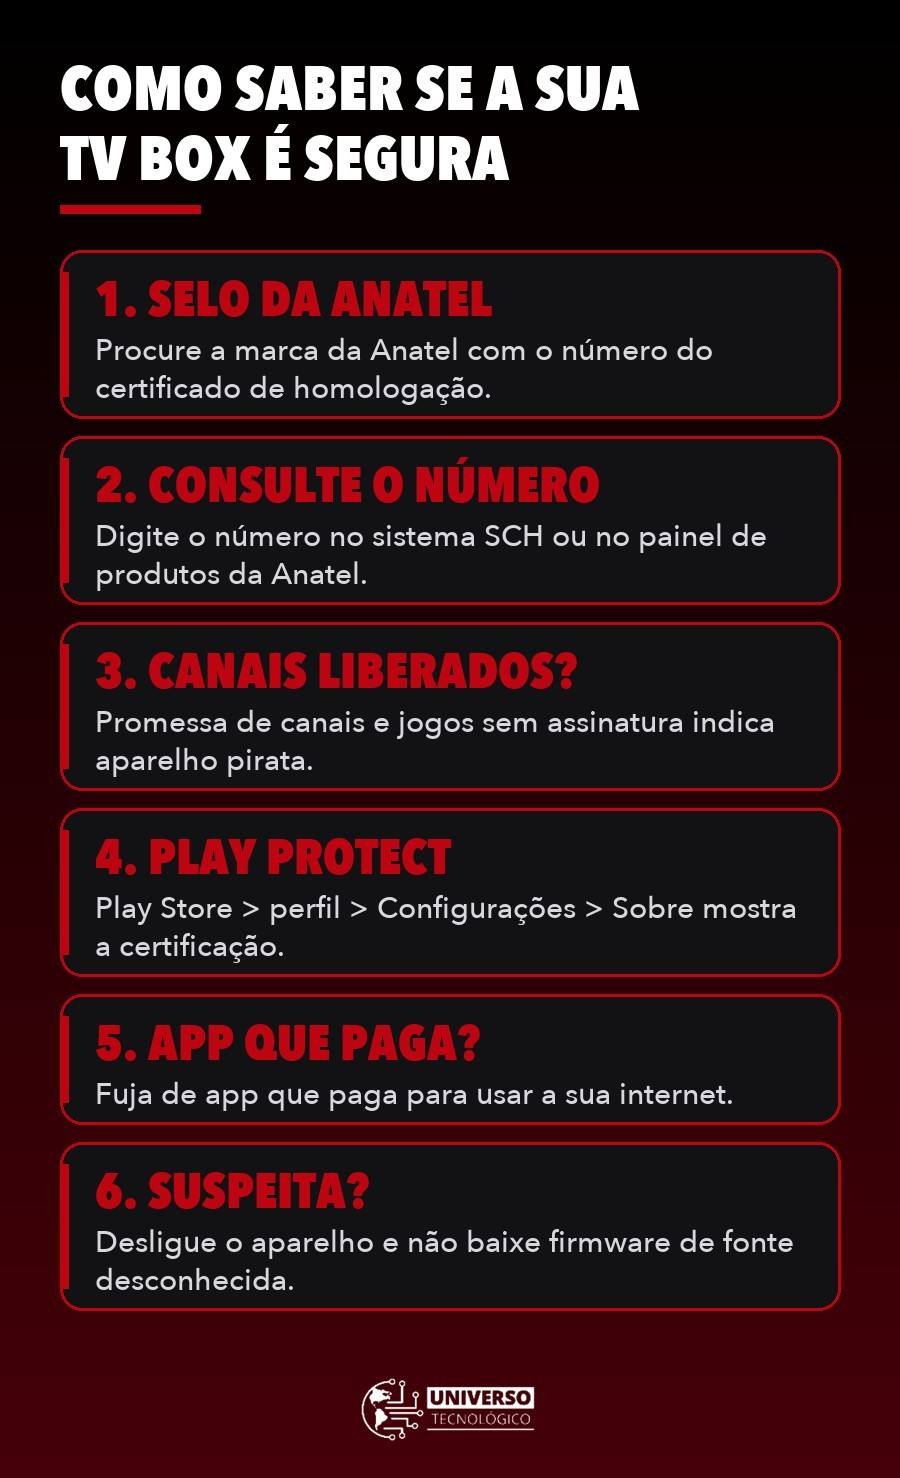
Como saber se a sua TV box é segura
Afinal, como saber se a TV box é segura? Não existe um teste caseiro que prove que o aparelho está limpo. O que dá para fazer é conferir os sinais que os órgãos oficiais apontam. Se você está começando agora no assunto, leia também a nossa matéria sobre a verificação de apps Android, que explica o que é um aparelho certificado.
- Procure o selo da Anatel. Na caixa ou no aparelho deve aparecer a marca da Anatel com o número do certificado de homologação. Segundo a página oficial de TV boxes homologadas, o selo pode ser falsificado, então confira o número.
- Consulte o número no site da Anatel. Digite o número de homologação no sistema de produtos homologados (SCH) ou no painel de consulta de produtos da agência. Se o modelo não aparecer, o aparelho não é homologado.
- Desconfie da promessa de “canais liberados”. A Anatel avisa que anúncio de acesso “livre e irrestrito” a canais e jogos ao vivo, sem assinatura, é forte indício de aparelho não homologado, mesmo que ele tenha selo.
- Veja se é certificado pelo Google. Abra a Play Store, toque no ícone do perfil, depois em Configurações e em Sobre. Lá aparece a certificação do Play Protect, segundo a Central de Ajuda do Google Play. O caso Videostrong mostra que isso ajuda, mas não garante tudo.
- Fuja de app que paga pela sua internet. O Google recomenda desconfiar de qualquer aplicativo que ofereça dinheiro em troca de “banda não usada” ou de “compartilhar a sua internet”. É assim que muitos proxies residenciais recrutam aparelhos.
- Observe a marca. Se a sua TV box é Mecool, acompanhe as notícias: a lista da Synthient se concentra nela, e o Google ainda não divulgou modelos.
O que fazer se a sua TV box for suspeita
As recomendações da Anatel são diretas: desligar o aparelho que mostrar sinais de comprometimento, não baixar programas ou firmware de fontes desconhecidas e manter sistema e apps atualizados. O Google pede para manter o Play Protect ativo e para comprar aparelhos conectados só de fabricantes de reputação conhecida. Segundo o 9to5Google, com os servidores da Videostrong fora do ar, as caixinhas afetadas devem ficar seguras para uso, mas o dono talvez queira considerar outra opção.
Se for trocar, um aparelho de streaming de marca conhecida resolve o mesmo problema. Nós já mostramos como o Roku Express transforma uma TV comum em smart TV. E vale lembrar que redes de aparelhos sequestrados alimentam ataques gigantes, como o ataque DDoS recordista que já explicamos aqui.
Para ver streaming na TV com um aparelho de marca conhecida
- Fire TV Stick 4K (modelo mais recente)
Deixa qualquer TV smart, em 4K, com controle por voz da Alexa.
Ver na Amazon - Amazon Fire TV Stick 4K
Transforma a TV comum em smart, com Netflix, YouTube e Prime Video em 4K e controle por voz.
Ver no Mercado Livre
Links de afiliado: se você comprar por eles, o Universo Tecnológico ganha uma comissão, sem custo extra para você. Veja todos os achados →
Perguntas frequentes
Restaurar a TV box de fábrica remove o vírus?
No caso do XCPE, não. Segundo o Google, o backdoor se reinstala sozinho a partir de uma área protegida do sistema depois de cada reinício. O Canaltech também afirma que a restauração de fábrica não remove a praga.
Toda TV box é ilegal no Brasil?
Não. A TV box homologada pela Anatel é permitida. A agência mantém uma lista oficial com marcas como Amazon, Apple, Xiaomi, Intelbras e Roku. Irregular é o aparelho sem homologação, e crime é usar qualquer aparelho para ver canais pagos sem pagar.
Como sei se a minha TV box está na lista da Anatel?
Pegue o número de homologação que aparece no selo e procure no sistema SCH ou no painel de consulta de produtos da Anatel. A lista em página da agência cobre homologações até julho de 2025; os modelos mais novos aparecem no painel, no filtro “Smart TV Box”.
A minha internet pode ser usada por criminosos?
Pode, se o aparelho estiver infectado. O XCPE colocava os aparelhos em redes de proxy residencial, e a Anatel diz que TV boxes infectadas podem servir de ponto de retransmissão para fraudes na internet.
Conclusão
O caso XCPE mostra que uma TV box infectada pode sair assim da fábrica, e que até um aparelho certificado pelo Google pode falhar. O Google derrubou os servidores e baniu a Videostrong, mas a melhor defesa continua em casa: selo e número da Anatel conferidos, desconfiança de “canais liberados” e nada de app que paga pela sua internet.
Você usa TV box em casa? Conte nos comentários qual é a marca e se ela tem o selo da Anatel. E siga o canal do Universo Tecnológico no WhatsApp para saber quando sair a lista de modelos afetados.